Protection contre les deepfakes par e-mail : la solution pour 2026
Sommaire
- La nouvelle menace qui change les règles
- Comment les deepfakes entrent-ils dans les attaques par e-mail ?
- La solution pour 2026 : détecter les deepfakes dans les systèmes de sécurité de messagerie
- D'autres plateformes de premier plan
- Les couches de protection recommandées aux organisations en 2026
- Perspectives
- Conclusion
- Recommandation pratique
La nouvelle menace qui change les règles
En 2026, l'e-mail n'est plus seulement un moyen de communication. Il est devenu l'un des principaux canaux d'attaque des cybercriminels dans le monde. Grâce aux technologies de deepfake, qui créent des images, vidéos et enregistrements vocaux falsifiés avec l'intelligence artificielle, les attaquants peuvent produire des messages particulièrement crédibles et convaincants.
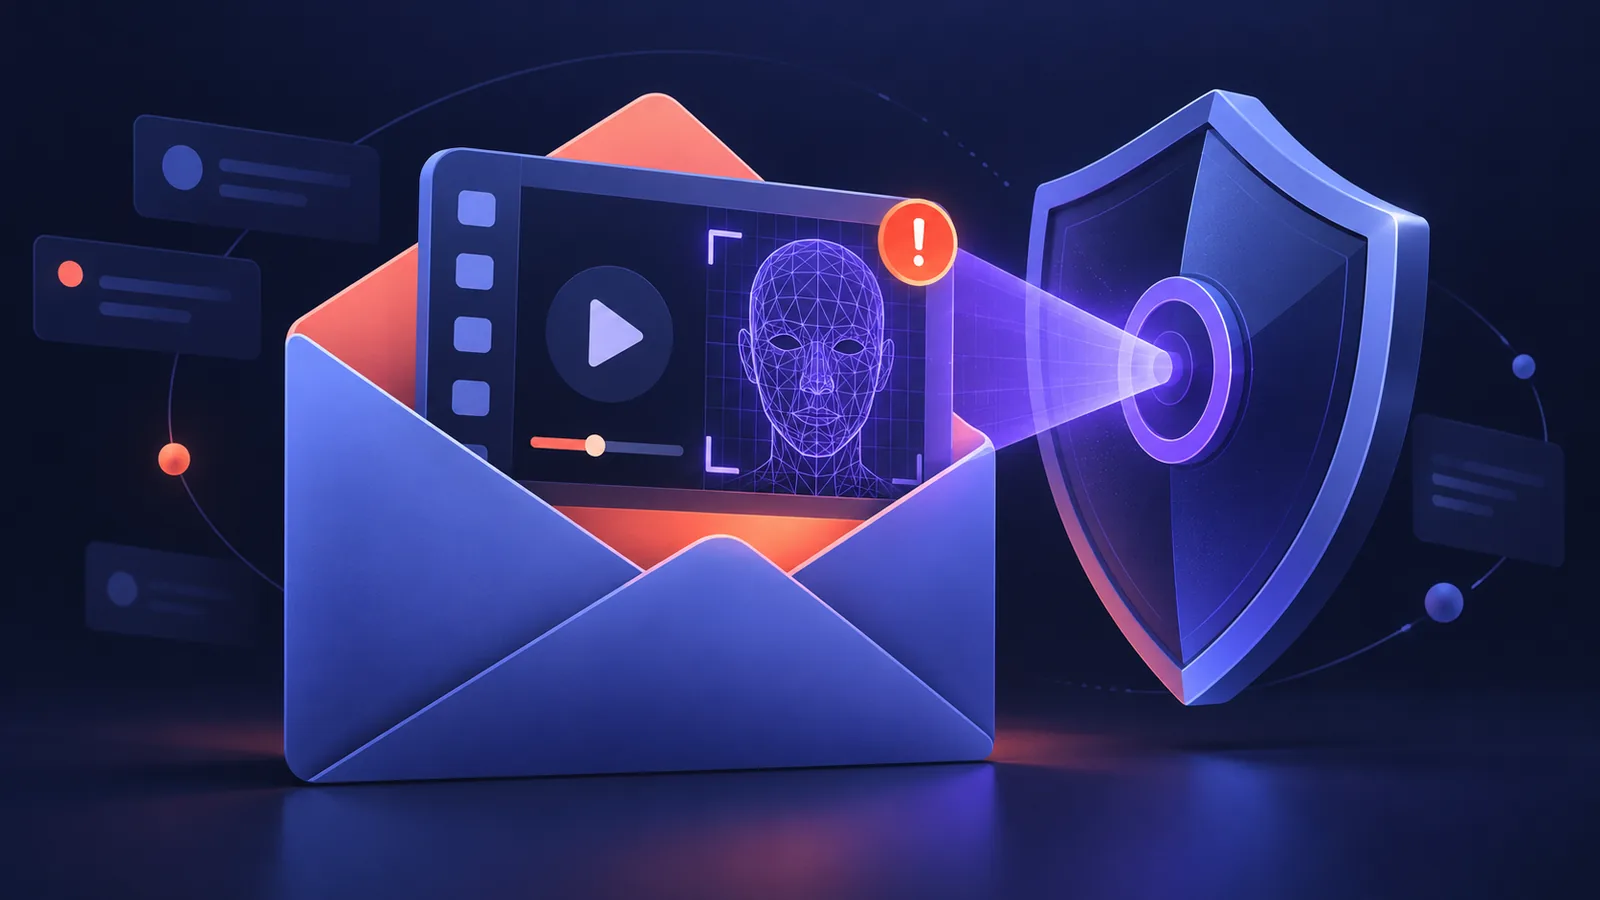
Imaginez un e-mail qui semble provenir de votre directeur général et contient une vidéo ou un message vocal demandant un transfert d'argent urgent. Dans de nombreux cas, même les salariés expérimentés peinent à repérer la falsification.
Les dégâts causés par les attaques de deepfake représentent déjà des centaines de millions de dollars par an, et la tendance s'aggrave. Les technologies traditionnelles comme les filtres antispam, SPF, DKIM et DMARC restent une protection importante, mais ne peuvent pas affronter seules cette nouvelle menace.
Comment les deepfakes entrent-ils dans les attaques par e-mail ?
Les attaquants intègrent désormais le deepfake à des attaques Business Email Compromise particulièrement sophistiquées.
Vidéos et pièces jointes falsifiées
Un e-mail contient une vidéo apparemment personnelle d'un dirigeant, d'un client ou d'un partenaire.
Liens vers de fausses réunions
Des invitations renvoient vers des appels Zoom, Teams ou Google Meet utilisant des deepfakes en temps réel.
Intégration de l'intelligence artificielle générative
Des textes linguistiquement parfaits, des détails personnels exacts et un contexte commercial entièrement crédible sont créés.
L'association des images, du son et du texte rend l'attaque bien plus convaincante qu'un phishing traditionnel et augmente nettement les chances de réussite des attaquants.
La solution pour 2026 : détecter les deepfakes dans les systèmes de sécurité de messagerie
Les spécialistes de la sécurité de l'information s'accordent sur un avenir où la détection des deepfakes sera directement intégrée aux systèmes de protection de la messagerie d'entreprise.
IRONSCALES : un pionnier du domaine
En 2025, IRONSCALES a lancé l'une des premières solutions destinées à détecter les contenus deepfake dans le dispositif de protection des e-mails.
Comment le système fonctionne-t-il ?
Des systèmes avancés d'intelligence artificielle analysent les fichiers vidéo et audio reçus par e-mail à la recherche d'indices de falsification, notamment :
- Des incohérences dans les traits du visage
- Des mouvements inhabituels des lèvres
- Des éclairages et ombres peu naturels
- Des anomalies dans les caractéristiques de la voix
- Des indices biométriques cachés
Les contrôles sont effectués en temps réel, avant même que l'utilisateur ne voie le contenu.
D'autres plateformes de premier plan
Plusieurs entreprises importantes interviennent aux côtés d'IRONSCALES :
Reality Defender
Un système d'entreprise détectant les deepfakes dans les vidéos, sons et images en temps réel.
Sensity AI
Une plateforme avancée de détection offrant des analyses forensiques et des rapports également adaptés à un usage juridique.
Pindrop
Une entreprise spécialisée dans la détection des voix falsifiées et des attaques d'usurpation vocale.
Solutions de sécurité intégrées
Les grands fournisseurs de sécurité intègrent progressivement la détection de deepfakes à leurs plateformes de protection, aux côtés d'analyses comportementales avancées des e-mails.
Les couches de protection recommandées aux organisations en 2026
La couche technologique
- Déployer une solution de détection des deepfakes sur la passerelle de messagerie
- Utiliser une analyse multicanale associant vidéo, audio, texte et métadonnées
- Adopter des normes d'authentification des contenus comme C2PA et les signatures numériques
Les processus internes
- Vérifier les demandes financières ou sensibles par un autre canal
- Rappeler par téléphone avant les actions critiques
- Définir des mécanismes de vérification propres aux urgences
La formation des salariés
- Inclure des simulations de deepfake dans la sensibilisation à la sécurité
- Reconnaître les signaux d'alerte, comme une urgence inhabituelle ou des demandes atypiques
- Développer l'esprit critique même face à un contenu apparemment entièrement crédible
L'approche Zero Trust
Même lorsqu'un message semble parfaitement légitime, il ne faut pas le considérer comme fiable sans vérifier davantage l'identité et les autorisations.
Perspectives
Plusieurs tendances majeures sont attendues d'ici fin 2026 :
- Une part importante du contenu en ligne sera produite par intelligence artificielle
- La détection des deepfakes deviendra un composant standard de la sécurité des e-mails
- Les régulateurs renforceront les exigences de signalement et d'authentification des contenus IA
- Les organisations devront présenter des défenses avancées contre l'usurpation par intelligence artificielle
Conclusion
Les deepfakes sont devenus l'une des principales menaces pour la sécurité des e-mails. À mesure que les technologies IA progressent, les capacités d'usurpation des attaquants s'améliorent aussi.
La réponse la plus efficace associe détection avancée, procédures rigoureuses, formation des salariés et application des principes Zero Trust.
Les organisations qui adoptent dès maintenant une approche à plusieurs niveaux bénéficieront d'une meilleure protection, réduiront le risque de fraude et seront préparées aux menaces cyber des prochaines années.
Recommandation pratique
Vérifiez dès maintenant si votre solution actuelle de sécurité de messagerie peut détecter les deepfakes. Sinon, engagez une évaluation et un déploiement de solutions IA conçues pour repérer les usurpations avancées, avant que la prochaine attaque n'arrive dans votre boîte de réception.
Pour poursuivre votre lecture
 Cybersécurité et sécurité informatique
Anthropic et AISI expliquent comment un test cyber d'IA a atteint de vrais développeurs
 Intelligence artificielle
Microsoft ouvre Copilot harness dans Foundry pour gérer les tâches des agents d'IA
 Intelligence artificielle